
Источники проверены 24 сентября 2026 года.
Банк или государственный сервис просит установить сертификаты Минцифры. Браузер предупреждает о небезопасном подключении, а в интернете можно найти противоположные советы: от «это обычная настройка» до «после установки смогут читать всё на телефоне».
Чтобы принять решение, нужно понять, что именно меняется на устройстве. Установка корневого сертификата добавляет доверие к удостоверяющему центру. Она может помочь открыть нужный сайт, но требует осознанного решения: вы разрешаете системе принимать сертификаты, выданные этим центром, в пределах правил конкретного приложения.
Разберём, как это работает, какие риски существуют, при чём здесь блокировки и как установить или удалить сертификаты. В конце — отдельный раздел для владельцев сайтов и интернет-магазинов.
Что обычно называют сертификатами Минцифры
В контексте банков и доступа к сайтам речь обычно идёт о TLS-сертификатах Национального удостоверяющего центра — НУЦ — и сертификатах его цепочки доверия. В инструкциях встречаются названия Russian Trusted Root CA и Russian Trusted Sub CA. Источником файлов для пользователей служит портал Госуслуг; на него направляют официальные инструкции сервисов, использующих эту инфраструктуру. Инструкция Сбера.
При этом в поиске смешиваются разные темы:
| Что имеется в виду | Для чего используется |
|---|---|
| TLS-сертификат сайта | Участвует в проверке подлинности сервера при HTTPS-подключении |
| Корневой и промежуточный сертификаты НУЦ | Позволяют построить цепочку доверия к сертификату сайта |
| Сертификат электронной подписи | Используется в другой задаче — проверке электронной подписи; это не тот же файл, что нужен браузеру для открытия сайта |
| Аккредитация ИТ-компании | Относится к статусу организации, а не к настройке HTTPS на телефоне |
В этой статье рассматриваем первые две строки. Инструкции для электронной подписи, токенов и специализированных государственных систем нельзя автоматически переносить на обычный доступ к сайту. Например, ФНС публикует отдельные сертификаты и инструкции для своей инфраструктуры электронной подписи. Ресурсы УЦ ФНС.
Зачем сайтам вообще нужны сертификаты
Когда вы открываете HTTPS-сайт, браузеру недостаточно просто зашифровать соединение. Нужно ещё убедиться, что он общается с сервером для адреса, который вы набрали.
TLS обеспечивает защиту передаваемых данных, а сертификат связывает имя сайта с открытым ключом. Браузер проверяет эту связь и другие условия подключения. Закрытый ключ остаётся на стороне, которая обслуживает сайт; обычным посетителям он не нужен. Объяснение TLS в MDN.
Упрощённо цепочка выглядит так:
Доверенный корневой центр → промежуточный центр → сертификат конкретного сайта.
Корневой сертификат — основание доверия. Промежуточный, или выпускающий, позволяет проверить следующий уровень цепочки. Сертификат сайта содержит сведения, относящиеся к конкретному серверу и именам доменов. Проверка учитывает подписи, ограничения сертификатов и срок действия. Стандарт X.509 и проверки цепочек — RFC 5280.
Отсюда различие двух действий:
- владелец сайта получает сертификат для своего домена и настраивает сервер;
- посетитель при необходимости добавляет доверие к центру, который выдал этот сертификат.
Установка корневого сертификата на ноутбук не устанавливает HTTPS на ваш интернет-магазин.
Почему российские сервисы просят установить сертификаты
Часть российских организаций столкнулась с отказами в выпуске, продлении или с отзывом сертификатов зарубежных удостоверяющих центров. В такой ситуации сервис может перейти на другую инфраструктуру сертификатов. Московская биржа, например, прямо связывает свои рекомендации с риском отзыва зарубежных TLS-сертификатов. Разъяснение Московской биржи.
Российские сертификаты используются не первый год: официальная инструкция Роспатента по их установке опубликована ещё в июле 2022 года. Материал Роспатента.
Но переход сайта на новый сертификат не означает, что все устройства автоматически начнут ему доверять. Для посетителя результат зависит от браузера, операционной системы, установленных сертификатов и корпоративных настроек.
При этом неверно говорить, что «весь HTTPS в России перестал работать» или что любой российский сайт обязательно требует сертификаты НУЦ. Проверять нужно конкретный сервис.
Почему один браузер открывает сайт, а другой показывает ошибку
У браузеров и операционных систем есть наборы доверенных корневых центров. Их разработчики определяют правила включения, проверки и отзыва доверия. Сертификат, которого нет в стандартном наборе, может приниматься после настройки локального доверия. Это разные способы признать удостоверяющий центр доверенным. Политика Chrome Root Program.
Яндекс Браузер поддерживает российские сертификаты и предусматривает собственные проверки, включая прозрачность выпуска сертификатов — Certificate Transparency. Это публичные журналы сертификатов, а не история посещений пользователей. Они помогают обнаруживать ошибочные выпуски. Самостоятельная установка корня в систему не означает автоматическое воспроизведение всех проверок другого браузера. Документация Яндекс Браузера, политика CT.
Есть две особенности, из-за которых старые инструкции могут вводить в заблуждение:
- Firefox. По актуальной документации Mozilla, в Windows, macOS и Android он по умолчанию может использовать сторонние центры, добавленные в хранилище операционной системы. Поэтому утверждение «Firefox всегда полностью независим от системных сертификатов» устарело. Справка Mozilla.
- Приложения Android. Приложения, ориентированные на Android 7.0 и новее, по умолчанию не обязаны доверять пользовательским центрам. Разработчик может отдельно задавать доверенные сертификаты и ограничения соединения. Установка в систему не гарантирует работу каждого приложения. Документация Android.
В каких браузерах сертификаты уже поддерживаются, а где нужна настройка
Нужно различать три состояния: центр включён разработчиком браузера, корень добавлен пользователем в систему или сертификат импортирован в отдельное приложение. Внешне результат может выглядеть одинаково — страница открывается, — но область доверия различается.
| Браузер и устройство | Как действовать | Нюанс |
|---|---|---|
| Яндекс Браузер | Сначала попробуйте открыть нужный сайт в актуальной версии | Яндекс заявляет встроенную поддержку НУЦ: отдельная ручная установка для браузера обычно не требуется |
| Chrome на Windows и macOS | При ошибке недоверенного центра проверьте локально добавленные сертификаты и настройки доверия | Собственный Chrome Root Store не отменяет учёт явно добавленного пользователем доверия |
| Microsoft Edge на Windows и macOS | Проверьте системное хранилище, куда был импортирован корень | Edge учитывает локальные сертификаты, хотя имеет собственный механизм проверки |
| Firefox на Windows, macOS и Android | Проверьте установку в ОС и разрешение на использование сторонних корней | По документации Mozilla, системные корни могут учитываться автоматически |
| Safari на Mac | Настройте доверие к нужному корню в «Связке ключей» | Открыть скачанный файл недостаточно: имеет значение назначение доверия |
| Safari, Chrome и Edge на iPhone / iPad | Следуйте инструкции iOS с установкой профиля и включением доверия | Настройки настольного Chrome или Edge сюда не переносятся |
| Chrome на Android | Используйте официальную инструкцию для Android и проверьте сайт после установки | Успех в браузере не подтверждает работоспособность отдельного банковского приложения |
| Opera на компьютере | Найдите управление сертификатами в настройках безопасности | Наличие этой функции само по себе не означает встроенную поддержку НУЦ |
| Браузеры в Linux | Проверьте хранилище конкретного браузера и правила дистрибутива | Импорт в системное хранилище не всегда заменяет настройку приложения |
Источники к таблице: Яндекс о поддержке НУЦ, справка Chrome о хранилищах, проверка сертификатов в Edge, правила Firefox, управление сертификатами Opera. Для Safari и системных действий — инструкции Apple ниже.
Яндекс Браузер: что означает встроенная поддержка
На специальной странице Яндекса указано, что браузер и приложение Яндекс поддерживают отечественные TLS-сертификаты, включая НУЦ. Поэтому первым действием может быть обычное открытие официального сайта. Встраивать новый корень в систему только ради такого браузера может не понадобиться.
Однако поддержка внутри браузера не устанавливает доверие для всех остальных программ. Если Яндекс открывает страницу, а другой браузер — нет, противоречия здесь нет. При ошибке даже в поддерживаемом браузере нужно разбирать её причину: встроенный корень не исправляет неверный домен или истёкший сертификат сайта.
Chrome и Edge: собственное хранилище не запрещает ручную настройку
Для Chrome на компьютере в актуальных версиях доступен адрес chrome://certificate-manager. По документации Chromium, менеджер появился в Chrome 134. В Windows и macOS браузер также учитывает явно добавленное локальное доверие. Это не означает, что он полностью копирует стандартный список доверенных центров операционной системы.
Для Edge Microsoft тоже подтверждает использование сертификатов, добавленных пользователем или администратором. На iPhone и iPad Edge использует проверку и хранилище Apple; у Chrome для iOS также нет настольной схемы Chrome Root Store. Поэтому инструкция «откройте внутреннюю страницу браузера и импортируйте файл» не является универсальной для телефона.
Firefox: когда понадобится отдельная настройка
На компьютере откройте настройки приватности и защиты, найдите раздел сертификатов; в некоторых версиях он находится в дополнительных настройках безопасности. Там доступен переключатель автоматического доверия сторонним корням, установленным вами. Если эта возможность отключена, одного системного импорта может быть недостаточно. Описание настройки Mozilla.
При отдельном импорте через менеджер сертификатов нужен раздел центров сертификации и назначение для проверки сайтов. Раздел личных сертификатов предназначен для другой задачи — представления пользователя серверу. В Linux порядок зависит также от сборки и интеграции с системным хранилищем; правила для Windows нельзя переносить автоматически.
Где установка может быть недоступна или не дать результата
На корпоративном устройстве добавление корней может запрещать администратор. Мобильное приложение может использовать свой набор центров или проверять конкретный ключ сервера — это называют закреплением ключа, или pinning. В таких случаях установка пользователем не обязана изменить результат.
Отсутствие кнопки импорта внутри мобильного браузера тоже не означает, что нужно искать расширение или неизвестную «утилиту сертификатов». Путь может проходить через настройки ОС. А если устройство слишком старое для протоколов и алгоритмов сервера, новый корневой файл не заменит обновление системы.
Что даёт установка: основные плюсы
Главная практическая польза — возможность проверить цепочку сертификата нужного сервиса и подключиться без ошибки недоверенного центра.
Для пользователя это может означать доступ к веб-кабинету банка, государственному сервису или странице подтверждения операции в привычном браузере. Например, ВТБ публикует отдельные инструкции для разных устройств и сценариев доступа. Сертификаты безопасности ВТБ.
Для организации российская инфраструктура может быть вариантом продолжения работы, когда прежний поставщик сертификатов недоступен. Для администраторов управляемых устройств — способом централизованно настроить доверие к необходимым ресурсам.
Есть и принципиальная разница между корректной настройкой доверия и привычкой каждый раз нажимать «всё равно перейти». В первом случае проверка сертификата сохраняется. Во втором пользователь может пропустить важное предупреждение о подмене сервера. При этом после установки должны оставаться успешными остальные проверки — одного наличия корня недостаточно. Политика доверенных CA Яндекс Браузера.
Какие есть минусы и реальные риски
Доверие может распространяться шире одного сайта
Если сертификат устанавливается в системное хранилище, он может использоваться несколькими браузерами и программами. Не стоит воспринимать это как разрешение исключительно для сайта, на котором появилась просьба об установке.
Конкретный охват определяется хранилищем, назначениями сертификатов, ограничениями цепочки и политиками приложений. Но без специальных ограничений доверенный центр потенциально может участвовать в подтверждении разных доменов. Ошибки или злоупотребления такого центра становятся частью вашей модели риска. Сам Яндекс описывает эту проблему в требованиях к сторонним удостоверяющим центрам. Программа корневых сертификатов Яндекса.
Возможна атака с подменой сервера
Риск не сводится к тому, что установленный файл «читает интернет». Более точный сценарий: атакующий получает возможность предъявить подложный сертификат, который устройство принимает как действительный для нужного домена, и вмешивается в соединение. Тогда устройство может установить защищённое соединение с посредником, а посредник — отдельное соединение с настоящим сайтом.
Для этого нужны дополнительные условия: контроль или перенаправление трафика, подходящий сертификат и закрытый ключ, а также прохождение проверок клиента. Одного скачанного общедоступного корневого сертификата злоумышленнику недостаточно. Механизм ошибочного выпуска и атаки посредника описан в документации Яндекса. Объяснение риска MITM.
Злоупотребление корневым доверием — реальный класс угроз. Mozilla описывала подобный случай в Казахстане в 2020 году и блокировку соответствующего центра в браузерах. Это пример механизма атаки, а не доказательство, что российские сертификаты используются точно так же. Сообщение Mozilla.
Опасность поддельной инструкции
Под видом сертификата могут предложить чужой корневой центр, установку программы удалённого доступа, подозрительное приложение или профиль с дополнительными настройками.
Особенно внимательно стоит читать состав профиля на iPhone: конфигурационный профиль способен содержать не только сертификат, но и другие настройки. Установка сертификата и подключение устройства к системе удалённого управления — разные действия. Apple о конфигурационных профилях.
Практический вывод: открывайте официальный адрес самостоятельно, читайте название и состав устанавливаемого объекта. Не отправляйте кому-либо пароль Госуслуг, код входа в банк или код блокировки телефона. Ввести код устройства в системном окне установки — не то же самое, что сообщить его «помощнику» в переписке.
Обслуживание и совместимость
Сертификаты имеют сроки действия; их могут заменять или отзывать. Установка однажды не гарантирует бессрочную работу всех сайтов. Возможны ошибки цепочки на сервере, неподдерживаемые алгоритмы и расхождения между хранилищами программ.
Поэтому лучше хранить запись, что именно было добавлено и в какое хранилище. При ошибке нужно выяснять причину, а не устанавливать всё новые сертификаты подряд.
Можно ли после установки читать пароли и переписку
Сама установка корневого TLS-сертификата не даёт доступ к фотографиям, микрофону, файлам, сохранённым паролям или истории сообщений. Сертификат содержит сведения и открытый ключ; это не приложение с разрешениями на доступ к телефону.
Он также не является готовым ключом расшифровки всех HTTPS-сеансов. В обычном современном TLS ключи конкретного соединения создаются в ходе обмена между сторонами. Установка нового корня сама по себе не расшифровывает ранее записанный трафик. TLS 1.3 — RFC 8446.
Но это не отменяет описанный выше риск активной подмены соединения. Если подмена удалась и приложение её приняло, информация внутри перехваченного TLS-соединения может оказаться доступна посреднику.
Отдельный вопрос — сквозное шифрование внутри приложения. Оно защищает содержимое на другом уровне. Доверенный корень TLS сам по себе не отменяет такое шифрование. Нельзя делать вывод о защите любой переписки по одному признаку «сертификат установлен» — нужно учитывать устройство самого сервиса. Это технический вывод из различия уровней защиты, а не оценка конкретного мессенджера.
Как сертификаты связаны с блокировками
Словом «блокировка» часто называют разные ситуации.
| Ситуация | Поможет ли установка корневого сертификата |
|---|---|
| Браузер не доверяет центру, выдавшему сертификат сайта | Может помочь, если это действительно единственная проблема |
| Сертификат сайта просрочен, отозван или выпущен для другого имени | Добавление корня не исправляет причину |
| Сайт недоступен из-за фильтрации IP, DNS, сетевых ограничений или сбоя | Сам сертификат не восстанавливает сеть и не меняет маршрут |
| Сервис ограничил аккаунт, страну или операцию | Установка сертификата не снимает ограничения сервиса |
| Приложение использует собственную проверку или закрепление ключей | Установка в систему может оказаться недостаточной |
Это техническое разделение причин: сертификаты относятся к проверке защищённого соединения, а не заменяют маршрутизацию, правила доступа и исправность сервера.
Сертификат Минцифры не является VPN или средством обхода блокировок. При этом блокировать сетевые подключения можно и без установленного на устройстве дополнительного корня. Корень имеет значение для доверия к сертификатам, а не является необходимым условием любой фильтрации трафика.
Обратная сторона тоже существует: разработчик браузера может отозвать доверие к небезопасному центру. Ручная установка не даёт вечной гарантии, что браузер будет принимать любые выпущенные им сертификаты. Такое различие явно видно на описанном Mozilla примере.
Нужно ли устанавливать сертификаты всем
Практический подход — исходить из конкретной задачи.
Если нужные сайты уже открываются без ошибок, устанавливать новые корни «на всякий случай» обычно незачем. Если официальный сервис перешёл на НУЦ и ваш браузер не доверяет его цепочке, можно выбрать поддерживаемый браузер либо настроить доверие в системе или приложении.
Для эпизодического доступа иногда удобен отдельный поддерживаемый браузер. Это помогает разделить повседневную работу и посещение конкретных сервисов, но не создаёт полной изоляции устройства. Если корень уже добавлен в систему, другой браузер тоже может его использовать. На рабочем компьютере выбор должен учитывать правила организации.
Наиболее аккуратный принцип: добавлять доверие только там, где оно нужно, понимать его охват и пользоваться актуальными официальными инструкциями.
Где скачать сертификаты Минцифры
Официальную точку входа для пользовательских инструкций указывают Сбер и Московская биржа: раздел сертификатов на Госуслугах. В более ранних материалах используется адрес /tls.
Выберите на портале свою операционную систему и актуальный комплект. Обычно инструкции различают корневой и выпускающий сертификаты. Не стоит брать старый архив из случайной статьи: состав и сроки действия файлов могут меняться.
Пользователю для установки публичных сертификатов доверия не нужно заказывать личную электронную подпись или передавать кому-то банковские реквизиты. У владельца сайта, получающего собственный серверный сертификат, процедура другая.
Как установить сертификаты: краткие инструкции
Названия пунктов зависят от версии системы и производителя устройства. Ниже — ориентиры. Если интерфейс отличается, используйте актуальную инструкцию Госуслуг для своей ОС.
Перед началом проверьте источник файлов, название центра и назначение сертификата. Если опубликован официальный отпечаток, его можно сопоставить с отпечатком скачанного файла. Одно знакомое название ещё не подтверждает подлинность.
Windows
- Скачайте официальный комплект сертификатов.
- Откройте файл корневого сертификата и выберите «Установить сертификат».
- Для личного использования выберите «Текущий пользователь». Вариант «Локальный компьютер» распространяется шире и может требовать прав администратора.
- Для корневого сертификата укажите хранилище «Доверенные корневые центры сертификации».
- Если в комплекте есть выпускающий сертификат, импортируйте его в «Промежуточные центры сертификации».
- Перезапустите браузер и проверьте нужный официальный сайт.
Не помещайте промежуточный сертификат в корневое хранилище просто потому, что названия похожи. Такая схема установки для Windows приведена в инструкции Московской биржи.
iPhone и iPad
- Откройте официальный источник в Safari и загрузите профиль или сертификат по инструкции для iOS.
- Откройте «Настройки» → «Профиль загружен». В некоторых версиях профиль находится в «Основные» → «VPN и управление устройством».
- Проверьте состав профиля и выполните установку.
- Для установленного вручную корня откройте «Основные» → «Об этом устройстве» → «Настройки доверия сертификатов» и включите доверие к нужному корню.
- Заново откройте необходимый сайт.
Apple отдельно объясняет: ручная установка профиля с сертификатом не всегда включает доверие для SSL/TLS автоматически. Управляемые корпоративные устройства могут вести себя иначе. Инструкция Apple.
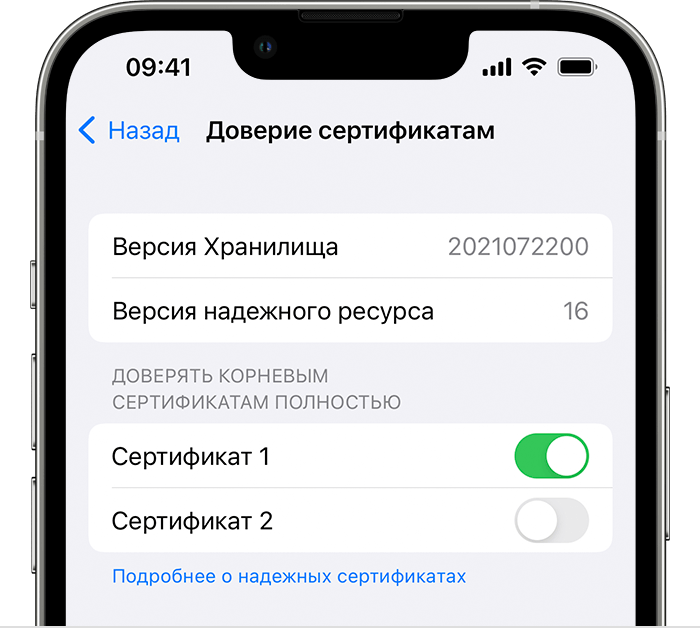
Скриншот из официальной инструкции Apple: пример интерфейса iOS 15 с условными названиями «Сертификат 1» и «Сертификат 2». Это не сертификаты Минцифры. В другой версии iOS оформление может отличаться. Источник изображения и пояснения.
Android
- Скачайте официальный комплект для Android.
- В настройках найдите раздел безопасности и пункт «Установка сертификатов» или «Шифрование и учётные данные».
- Для корневого сертификата выбирайте тип «Сертификат ЦС», если он предусмотрен вашей инструкцией и интерфейсом.
- Выберите файл, прочитайте системное предупреждение и подтвердите установку.
- Остальные файлы установите по инструкции для устройства, затем проверьте нужный сайт.
У Samsung и других производителей путь может отличаться. Ориентироваться можно на инструкции ВТБ для устройств. Предупреждение Android о возможности контроля сети описывает полномочия добавляемого центра; само по себе оно не доказывает, что перехват уже происходит.
macOS
Откройте официальный файл в приложении «Связка ключей», выберите нужную связку и проверьте добавленный сертификат. В свойствах корня раскройте «Доверие» и настройте доверие для SSL/TLS по инструкции. Подтвердите изменение системным способом и перезапустите браузер.
macOS позволяет различать назначения доверия. Не нужно расширять его на другие применения без необходимости. Если промежуточный сертификат нужен для цепочки, это не означает, что его следует объявлять отдельным безусловно доверенным корнем. Настройки доверия Apple, назначения сертификатов.
Linux
Порядок зависит от дистрибутива и используемой программы. Например, в Ubuntu системное хранилище принимает сертификаты в формате PEM с расширением .crt; после добавления корня хранилище обновляют средствами системы. Браузер или приложение может использовать другой набор доверия.
Универсальную команду «для всех Linux» применять не стоит. Используйте инструкцию своего дистрибутива — пример Ubuntu и отдельно проверяйте нужную программу.
Как проверить установку и что делать, если сайт не открывается
Откройте точный официальный адрес без перехода через старую ссылку из письма. Посмотрите сведения о подключении и цепочку сертификатов: для какого домена выдан сертификат, кто его выпустил, не истёк ли срок.
Для проверки самого наличия сертификата:
- в Windows доступны certmgr.msc для текущего пользователя и certlm.msc для локального компьютера;
- в macOS — «Связка ключей»;
- на iPhone — установленные профили и настройки доверия;
- на Android — раздел доверенных или пользовательских учётных данных.
Расположение сертификата тоже важно. Наличие файла в папке «Загрузки» ещё не означает установку. Microsoft отдельно описывает разные хранилища пользователя и компьютера. Просмотр сертификатов Windows.
Если ошибка осталась, последовательно проверьте:
- Правильны ли дата, время и часовой пояс устройства.
- Совпадает ли открытый домен с официальным адресом.
- Установлены ли нужные сертификаты в правильное хранилище.
- Включено ли доверие, если система требует отдельного действия.
- Не использует ли приложение собственное хранилище или дополнительные ограничения.
- Нет ли ошибки на сервере: истёкшего сертификата, неверного домена или неполной цепочки.
Последняя причина находится на стороне владельца сайта: Mozilla прямо описывает ошибки, возникающие, когда сервер не передаёт нужные промежуточные сертификаты. Объяснение Mozilla.
Если браузер сообщает об отзыве сертификата, не пытайтесь «вылечить» это повторным добавлением корня. Зафиксируйте текст ошибки и обратитесь в поддержку сервиса. Отключение проверки TLS или постоянное игнорирование предупреждений проблему доверия не устраняет.
Как удалить сертификаты Минцифры
Удаляйте именно тот объект, который вы добавили, проверяя имя, издателя и при необходимости отпечаток. Не очищайте всё хранилище сертификатов: там могут находиться компоненты, нужные другим сайтам, рабочим системам и электронной подписи.
| Система | Где искать установленный объект |
|---|---|
| Windows | В том же пользовательском или компьютерном хранилище, куда выполнялся импорт |
| iPhone / iPad | «Настройки» → «Основные» → «VPN и управление устройством» → нужный профиль |
| Android | Раздел безопасности, пользовательские сертификаты или учётные данные |
| macOS | «Связка ключей»; если установка шла профилем — также раздел управления профилями |
| Linux | Хранилище, в которое добавляли корень, с последующим обновлением средствами дистрибутива |
На iPhone удаление профиля удаляет и связанные с ним настройки. Поэтому сначала посмотрите, содержит ли он только сертификат или ещё рабочие параметры. На управляемом устройстве удаление может быть ограничено администратором. Рекомендации Apple по удалению профилей, справка Google по сертификатам Android.
После удаления перезапустите используемые программы и проверьте результат. Отдельный импорт в браузер или встроенное браузерное доверие не обязательно исчезает вместе с удалением системного сертификата. Сайты, которым он был нужен, могут снова показывать предупреждение.
Владельцам сайтов и интернет-магазинов: что важно до перехода
Для бизнеса основной вопрос — сможет ли клиент открыть сайт и завершить покупку в своём обычном окружении. Решение, удобное для управляемой сети компании, может создавать лишние шаги для случайного посетителя магазина.
Сначала определите необходимость перехода. Если действующий сертификат принимается вашей аудиторией и его можно обслуживать, само наличие национального варианта не делает замену обязательным техническим улучшением. Если прежний центр отказывает в обслуживании или у проекта есть специальные требования, оценивайте альтернативу вместе с её совместимостью.
Моя практическая рекомендация для открытого интернет-магазина — выбирать решение, которое поддерживается устройствами клиентов без дополнительных действий, если это возможно в условиях проекта. Иначе просьба установить сертификат становится отдельным препятствием на пути к покупке. Это вывод о пользовательском пути, а не обещание конкретного изменения конверсии.
Получение и установка на сервер — отдельная процедура
Для сайта нужен сертификат его домена и соответствующий закрытый ключ. Публичного корневого файла с Госуслуг для этого недостаточно.
В процедуре обычно участвуют подтверждение полномочий организации и контроля домена, создание запроса на сертификат, выпуск и настройка сервера. Например, Спринтхост описывает работу с заявлением организации на Госуслугах, CSR и электронной подписью. Актуальные требования к заявителю, срок и условия выпуска нужно сверять в самой услуге перед подачей заявки. Инструкция хостинга, услуга на Госуслугах.
Закрытый ключ нельзя размещать в публичной папке сайта, отправлять посетителям или включать в открытый архив. Способ его передачи и хранения должен соответствовать настройке вашего сервера и хостинга.
Проверьте весь путь пользователя и интеграции
Перед переключением полезно составить список проверок:
- открытие основного домена и поддоменов на Windows, Android, iPhone и macOS;
- карточки товаров, корзина, оформление заказа и вход в кабинет;
- переход к платёжной странице и возвращение после оплаты;
- изображения, скрипты, CDN и другие подключаемые ресурсы;
- выгрузки товаров, API, вебхуки, CRM, службы доставки и обмен с маркетплейсами;
- мониторинг и автоматические проверки сайта.
Установленный сертификат на компьютере администратора не меняет доверие на сервере партнёра. Для программных интеграций нужно учитывать хранилище конкретной среды — например, приложения или контейнера. Сбер отдельно документирует установку сертификатов на уровне приложения. Документация для интеграций.
Не решайте ошибки интеграций отключением проверки сертификатов. Лучше настроить правильную цепочку и доверие в том компоненте, который действительно обращается к сервису.
Что будет с SEO
Само название удостоверяющего центра не является основанием обещать рост позиций или «санкции поисковика». Проверять нужно доступность страниц для роботов и корректность HTTPS.
Google указывает проблемы TLS/SSL среди обстоятельств, которые могут влиять на выбор между HTTP- и HTTPS-версиями адреса. Это не доказывает, что конкретный сертификат НУЦ автоматически исключит сайт из поиска. После изменения проверяйте реальные результаты обхода в инструментах вебмастера. Документация Google о канонических URL и HTTPS.
Для магазина добавьте мониторинг окончания сертификата и план продления, проверяйте полную цепочку и держите понятный сценарий отката. Рабочая страница на вашем ноутбуке — только одна из проверок.
Короткие ответы на частые вопросы
Сертификат означает, что сайту можно доверять деньги? Нет. Защищённое соединение не подтверждает честность продавца, качество товара или отсутствие фишинга. Chromium отдельно объясняет, почему значок защищённого соединения нельзя воспринимать как гарантию надёжности сайта. Объяснение команды Chrome.
Можно ли пользоваться сайтом без ручной установки? Иногда да: если используемый браузер уже поддерживает необходимую цепочку. Но это нужно проверять для конкретного сервиса и устройства.
Нужно ли вводить личные данные для скачивания публичного корня? Не передавайте данные посредникам. Скачивание пользовательских сертификатов и заявка организации на выпуск сертификата для сайта — разные процедуры.
Бесплатный сертификат хуже платного? Цена сама по себе не определяет надёжность TLS. Важны процедуры центра, совместимость, защита ключей и правильная настройка сервера. Существуют и бесплатные широко используемые центры, например Let's Encrypt, упомянутый в документации MDN.
Если я удалю сертификат, интернет перестанет работать? Обычно последствия касаются соединений, которым было нужно именно это доверие. Но перед удалением рабочего профиля нужно проверить, какие ещё настройки он содержит.
Установка решит любую ошибку банка? Нет. Недоверенный центр — лишь одна из возможных причин. Проблемы аккаунта, отозванный сертификат, сетевой сбой и несовместимость приложения требуют других действий.
Сохраняйте официальный источник файлов и запись о внесённых настройках. Тогда при следующем предупреждении будет проще определить, что изменилось: сертификат сайта, правила браузера или настройки вашего устройства.
Комментарии
Пока комментариев нет. Будьте первым.